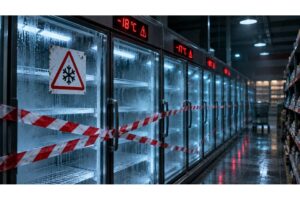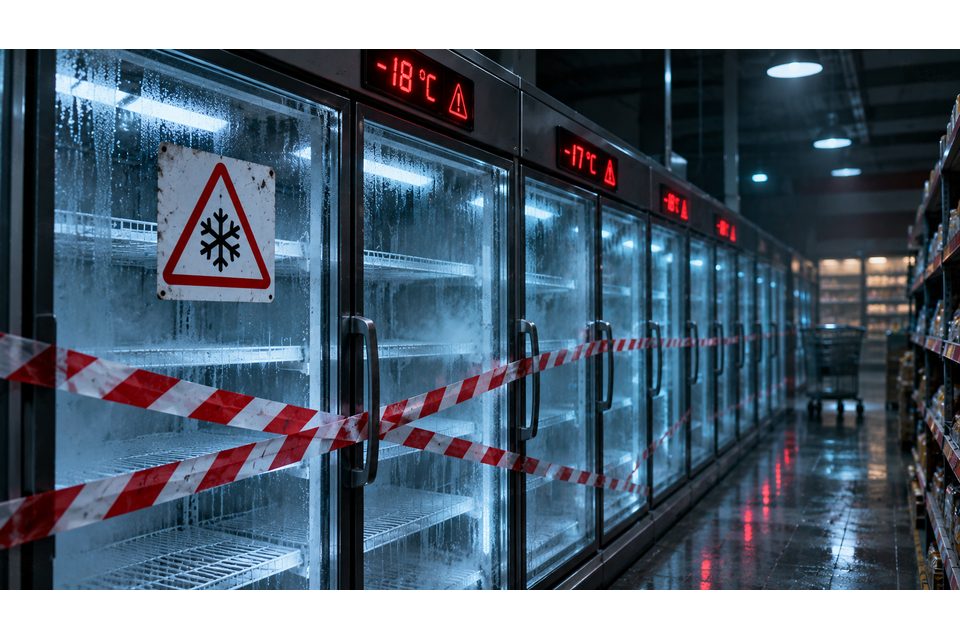
Europos mažmeninės prekybos sektorių supurtė antroji masinė kibernetinė ataka, nusitaikiusi į prekybos centrų šaldymo ir šaldymo kamerų sistemas. Po spalio viduryje Prancūziją sukrėtusio incidento nauja sabotažo banga naktį pasiekė mažiausiai aštuonias šalis – Belgiją, Nyderlandus, Švediją, Airiją, Suomiją, Estiją, Liuksemburgą ir Portugaliją. Programišiams nuotoliniu būdu pakeitus temperatūros nustatymus ir pakėlus juos iki 50 laipsnių karščio, tūkstančiai tonų maisto produktų sugedo, o prekybininkai patyrė dešimčių milijonų eurų nuostolius. Europos Komisija pradėjo oficialų tyrimą, o saugumo ekspertai kelia klausimą, kodėl kritinė maisto grandinės infrastruktūra liko neapsaugota po pirmojo perspėjimo.
Daugiau šia tema: Europos Sąjunga, Sąjungos viduje
Kodėl nepasimokyta po pirmosios atakos ir kokia žala padaryta?
Pirmoji ataka Prancūzijoje spalio 11–12 dienomis paveikė šimtus parduotuvių (tokius tinklus kaip „Intermarché“, „Carrefour“ ir „Coopérative U“), kur šaldymo įrenginiai buvo nuotoliniu būdu išjungti arba jų temperatūra pakelta iki 50 laipsnių Celsijaus, sukeliant gaisrus ir priverčiant utilizuoti tonas maisto. Po šio incidento kibernetinio saugumo tarnybos išplatino perspėjimus, tačiau daugelis mažmenininkų ir franšizių nespėjo arba aplaidžiai nepasirūpino pakeisti gamyklinių prieigos nustatymų.
Antroji ataka pademonstravo lėto reagavimo kainą: Belgijoje nukentėjo dešimtys „Delhaize“, „Carrefour“ ir „Spar“ parduotuvių, Švedijoje problemų kilo „ICA“ ir „Coop“ tinkluose, Airijoje – 13 „SuperValu“ prekybos centrų, taip pat nukentėjo „Ikea“ padaliniai. Vien Belgijoje atskirų parduotuvių nuostoliai siekia nuo dešimčių iki šimtų tūkstančių eurų, o bendra žala Europoje jau vertinama dešimtimis milijonų eurų. Sugedusius mėsos, pieno ir šaldytų produktų kiekius teko skubiai utilizuoti, o kai kuriuose prekybos centruose lentynos liko visiškai tuščios.
Kodėl pramoniniai šaldytuvai jungiami prie interneto, o ne veikia vietoje?
Visuomenėje kilo nuostaba, kodėl įprasti maisto šaldytuvai apskritai pasiekiami per viešąjį internetą. Šiuolaikinėje prekyboje šaldymo ūkio automatizavimas yra būtinybė: didieji prekybos tinklai naudoja daiktų interneto (IoT) pramoninius valdiklius (pavyzdžiui, Danijos gamintojo „Danfoss“ ir kitų tiekėjų sistemas), kad centralizuotai stebėtų tūkstančių šaldytuvų elektros energijos suvartojimą, automatiškai fiksuotų gedimus ir vykdytų atitirpinimo ciklus naktimis.
Toks nuotolinis valdymas leidžia sutaupyti milijonus eurų energijos kaštų ir išvengti techninio personalo siuntimo į kiekvieną parduotuvę. Tačiau, diegiant šias sistemas, dažnai buvo padaryta kritinė klaida – valdiklių serveriai palikti prieinami viešajame internete be virtualių privačių tinklų (VPN), o administratoriaus prisijungimams naudoti numatytieji gamykliniai slaptažodžiai. Programišiams tereikėjo automatizuotais skeneriais surasti šiuos įrenginius ir nusiųsti komandą išjungti aliarmo signalus bei pakelti temperatūrą iki maksimalios ribos.
Kas gali stovėti už išpuolių ir kaip apsaugoti maisto grandinę ateityje?
Nei viena grupuotė oficialiai neprisiėmė atsakomybės už šį sabotažą, o programišiai nereikalavo išpirkos, kas rodo, jog tikslas buvo sukelti chaosą ir sutrikdyti maisto tiekimo grandinę. Žvalgybos ir saugumo ekspertai neatmeta dviejų pagrindinių versijų: tai gali būti valstybinių veikėjų (pavyzdžiui, Rusijos ar Irano) hibridinė operacija, nukreipta prieš Europos civilinę infrastruktūrą, arba gerai organizuoti programišių eksperimentai, išnaudojantys banalią daiktų interneto spragą.
Europos Komisija patvirtino pradėjusi incidento tyrimą, koordinuodama veiksmus su nacionalinėmis kibernetinio saugumo agentūromis (tokiomis kaip ANSSI Prancūzijoje ar CERT padaliniais kitose šalyse). Ekspertai pabrėžia, kad norint išvengti panašių atakų ateityje, būtina nedelsiant atskirti operacinių technologijų (OT) tinklus nuo viešojo interneto, įvesti privalomą daugiapakopį autentifikavimą ir griežtai įgyvendinti naujosios ES NIS2 direktyvos reikalavimus, prilyginant maisto pramonės šaldymo grandines ypatingos svarbos infrastruktūrai.
Šis straipsnis parengtas pagal Europos kibernetinio saugumo tarnybų ir tarptautinės žiniasklaidos pranešimus.